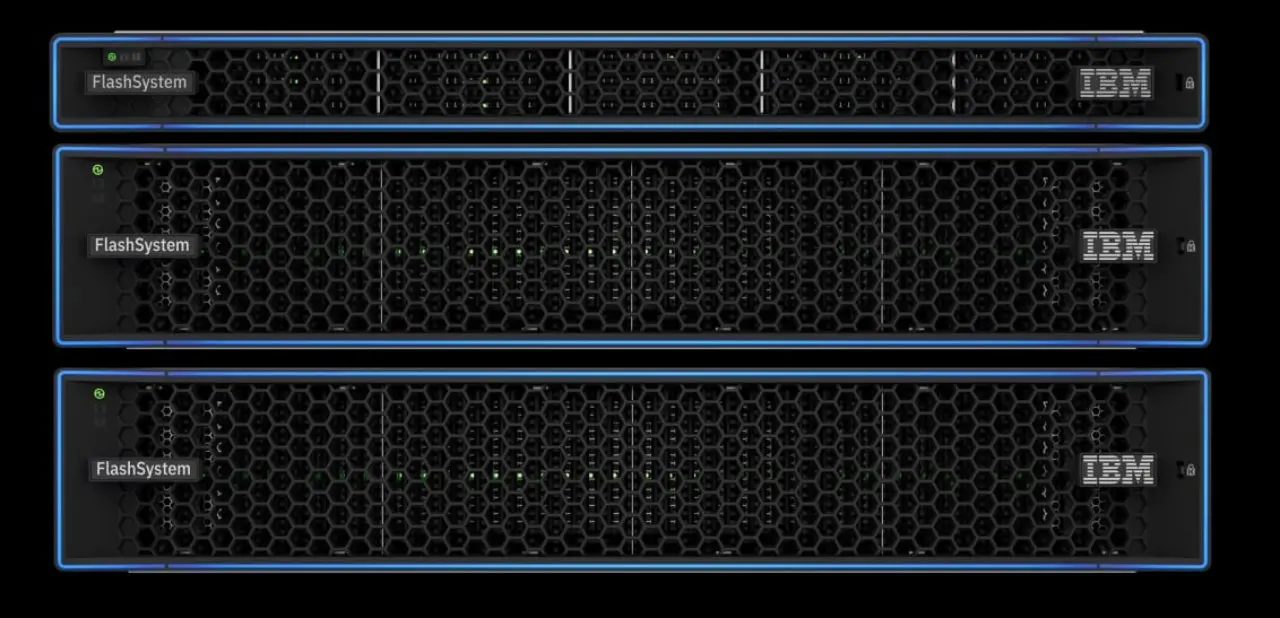
เมื่อภัยไซเบอร์อย่าง Ransomware มีความซับซ้อนมากขึ้น การมีระบบ Security, Backup หรือ Disaster Recovery เพียงอย่างเดียวอาจไม่ตอบโจทย์ทุกสถานการณ์ เพราะแม้องค์กรจะมีข้อมูลสำรอง แต่หากตรวจจับความผิดปกติได้ช้า หรือไม่สามารถระบุได้ว่าข้อมูลชุดใดเป็นข้อมูลที่เชื่อถือได้สำหรับนำกลับมาใช้งาน ธุรกิจก็อาจหยุดชะงักเป็นเวลานาน IBM Storage จึงนำเสนอแนวคิด Data Resilience ที่มองการรับมือภัยไซเบอร์ให้ครบตั้งแต่ Detect, Protect ไปจนถึง Recover เป้าหมายไม่ได้อยู่ที่การป้องกันไม่ให้การโจมตีเกิดขึ้นเพียงอย่างเดียว แต่รวมถึงความสามารถในการค้นหาความผิดปกติ ปกป้อง Recovery Point และทำให้ระบบกลับมาทำงานได้อย่างรวดเร็วหากภัยคุกคามหลุดผ่านการป้องกันเข้ามา โดยแนวทางนี้ทำงานเสริมกับ Cyber Security และ Disaster Recovery ที่องค์กรมีอยู่เดิม ไม่ได้ถูกนำมาใช้แทนระบบเหล่านั้น
แนวทาง Data Resilience ของ IBM Storage สามารถเชื่อมโยงกับ NIST Cybersecurity Framework (CSF) 2.0 ที่ประกอบด้วย Govern, Identify, Protect, Detect, Respond และ Recover โดย IBM นำมาประยุกต์เป็นขีดความสามารถหลัก 5 ด้าน ตั้งแต่ Foundational Security & Data Protection สำหรับสร้างพื้นฐานการรักษาความปลอดภัย, Secure Immutability เพื่อสร้างสำเนาข้อมูลที่ไม่สามารถแก้ไขหรือลบได้, Discovery สำหรับตรวจหาความผิดปกติและ Workload ที่อาจได้รับผลกระทบ, Recovery สำหรับนำระบบและข้อมูลสำคัญกลับมาใช้งาน และ Automation ที่เชื่อมโยงข้อมูลจาก Storage กับ Security เพื่อลดความซับซ้อนในการตอบสนองต่อเหตุการณ์ แนวคิดสำคัญจึงอยู่ที่การทำให้ระบบจัดเก็บข้อมูลเข้ามามีบทบาทในกระบวนการ Cyber Resilience มากกว่าเป็นพื้นที่สำหรับเก็บข้อมูลเพียงอย่างเดียว
หนึ่งในเทคโนโลยีที่ IBM นำมาเป็นรากฐานของแนวทางนี้คือ IBM Storage FlashSystem ซึ่งรวมประสิทธิภาพ ความพร้อมใช้งาน การปกป้องข้อมูล และ Cyber Resilience เอาไว้บนแพลตฟอร์มเดียว โดยมี IBM FlashCore Module (FCM) ที่ผสานความสามารถด้านการประมวลผลและ Machine Learning เข้ามาวิเคราะห์สถิติจาก I/O อย่างต่อเนื่อง เพื่อค้นหารูปแบบข้อมูลที่ผิดปกติซึ่งอาจเป็นสัญญาณของ Ransomware โดย IBM ระบุว่า FlashSystem สามารถตรวจจับความผิดปกติอย่าง Ransomware ได้ภายในเวลาไม่ถึง 60 วินาที ภายใต้เงื่อนไข ขอบเขต การกำหนดค่า และข้อกำหนดที่ IBM ระบุ เมื่อพบความผิดปกติ ข้อมูลสามารถส่งต่อไปยัง IBM Storage Insights เพื่อแจ้งเตือนทีม IT และ Security ทำให้การตรวจจับในระดับ Storage กลายเป็นข้อมูลอีกชั้นหนึ่งที่เข้ามาเสริมระบบ Security ขององค์กร
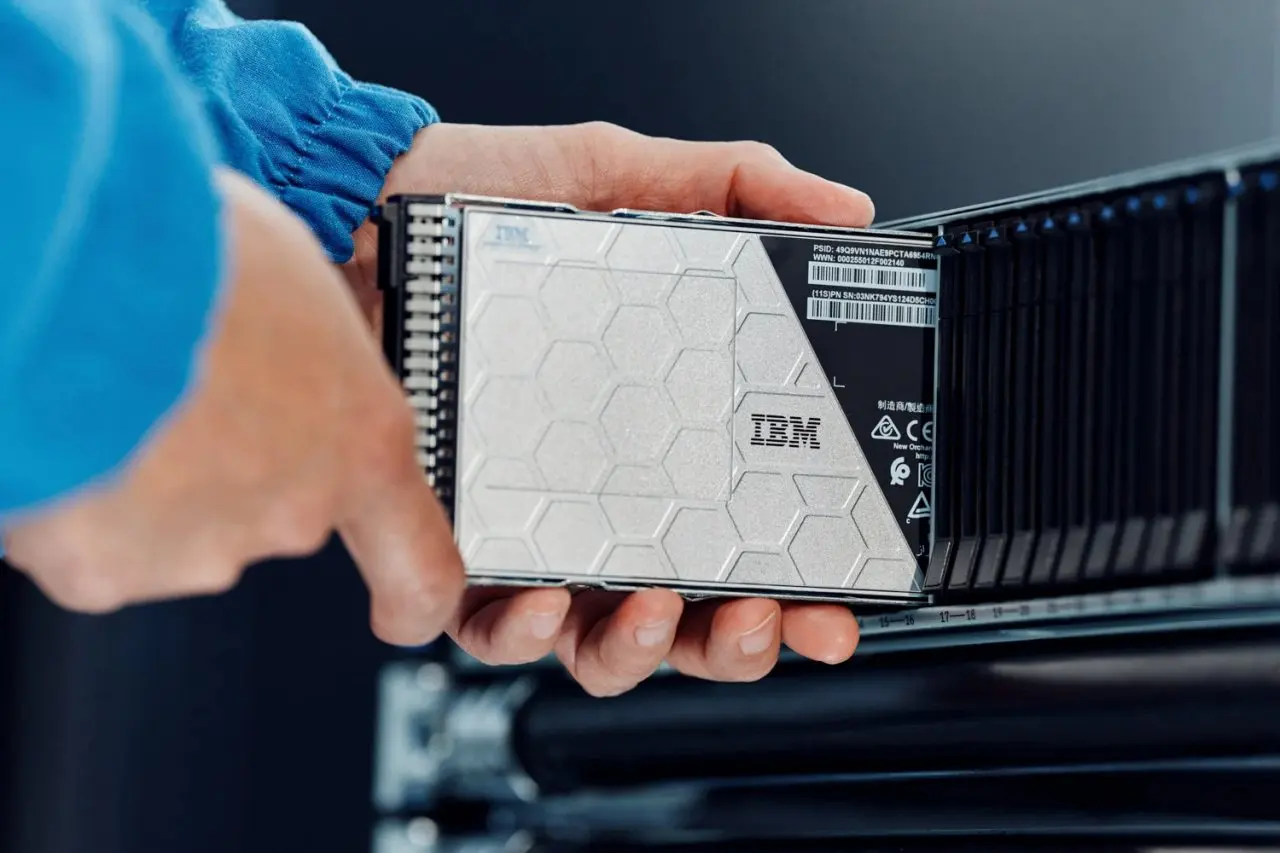
หลังจากตรวจพบภัย ขั้นต่อมาคือการมีข้อมูลที่มั่นใจได้ว่าสามารถนำกลับมาใช้กู้ระบบ โดย FlashSystem มี Safeguarded Copy สำหรับสร้าง Point-in-Time Copy ที่ไม่สามารถแก้ไขหรือลบได้จากความผิดพลาดของผู้ใช้ การกระทำที่เป็นอันตราย หรือ Ransomware และแยกออกจากข้อมูล Production ในเชิงตรรกะ เพื่อลดความเสี่ยงที่ Recovery Point จะได้รับผลกระทบพร้อมกับข้อมูลหลัก เมื่อต้องกู้คืน องค์กรยังสามารถใช้ Secure Recovery Environment ซึ่งแยกจาก Production ด้วยแนวคิด Secure Operational Air Gap เพื่อกู้ข้อมูลขึ้นมาตรวจสอบ วิเคราะห์ และยืนยันความถูกต้องก่อนส่งกลับเข้าสู่ระบบจริง นอกจากนี้ IBM ยังระบุถึง Cyber Recovery Guarantee สำหรับการกู้ข้อมูลจาก Safeguarded Copy ภายใน 60 วินาทีหรือน้อยกว่า ภายใต้เงื่อนไขที่กำหนด โดยเป็นการกู้คืนบน Local Array เพื่อให้ Operating System หรือ Application สามารถเข้าถึงข้อมูลได้
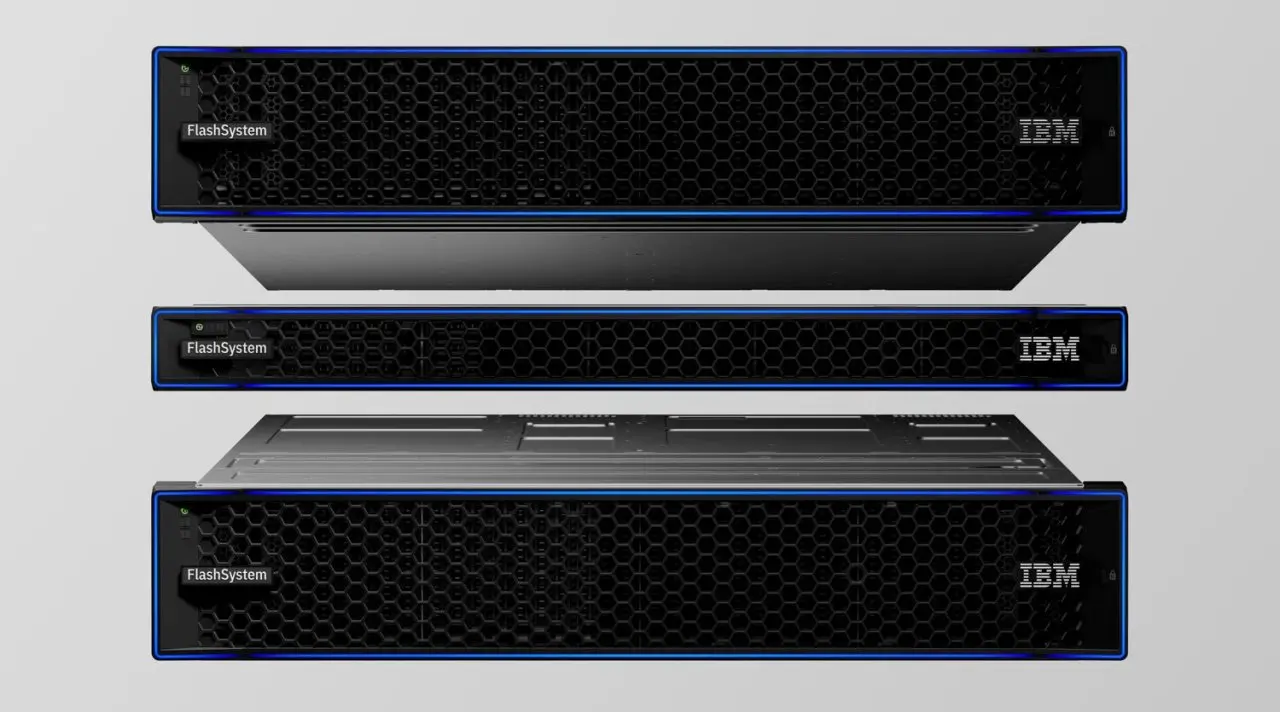
IBM วาง FlashSystem 5600, 7600 และ 9600 สำหรับ Workload ตั้งแต่ Mixed Workloads และ OLTP ไปจนถึงระบบงานที่มีความสำคัญสูง พร้อมความสามารถอย่าง AI-driven Ransomware Threat Detection, Safeguarded Copy, Rapid Recovery, High Availability, Data Reduction, Data Encryption และ Secure Data Deletion รวมถึงรองรับมาตรฐาน Post-Quantum Cryptography (PQC) ของ NIST นอกจากนี้ยังสามารถต่อยอดด้วย IBM Storage Defender เพื่อเชื่อมการค้นหาภัยคุกคาม การจัดการข้อมูลที่ได้รับการปกป้องและ Automation ขณะที่ IBM Storage Insights Pro ช่วยด้าน Visibility และ Analytics และ FlashSystem.ai ถูกวางไว้เพื่อเพิ่มการบริหาร Storage ด้วย AI ภาพรวมของ Data Resilience จึงเปลี่ยนโจทย์จากการพยายาม “ป้องกันทุกการโจมตี” ไปสู่การเตรียมพร้อมให้องค์กรตรวจพบเหตุการณ์ได้เร็ว มีข้อมูลที่เชื่อถือได้สำหรับกู้คืน และลดช่วงเวลาที่ธุรกิจต้องหยุดชะงักเมื่อเกิด Ransomware ขึ้นจริง
